

[비즈한국] Serangan peretasan yang menyasar sektor keuangan terus bermunculan, sehingga perhatian tertuju pada kondisi perlindungan informasi di perusahaan-perusahaan keuangan. Dengan adanya revisi Peraturan Presiden tentang Undang-Undang Industri Perlindungan Informasi, perusahaan keuangan akan diwajibkan untuk mengungkapkan status perlindungan informasi mereka mulai tahun 2027. Di tengah transisi ini, tercatat jumlah perusahaan keuangan yang berpartisipasi dalam pengungkapan sukarela tahun ini meningkat. Namun, mengingat jumlahnya masih minoritas dalam industri secara keseluruhan, ditambah dengan terjadinya kebocoran data pribadi di perusahaan keuangan yang terpilih sebagai perusahaan dengan perlindungan informasi unggul atau yang aktif berinvestasi di bidang keamanan, efektivitas sistem ini mulai dipertanyakan.
Pengungkapan perlindungan informasi oleh Korea Internet & Security Agency (KISA) adalah sistem untuk memublikasikan investasi terkait perlindungan informasi perusahaan, sumber daya manusia, sertifikasi, dan aktivitas perlindungan pengguna. Kewajiban pengungkapan dibebankan kepada perusahaan yang bergerak di bidang bisnis tertentu, perusahaan publik dengan pendapatan 300 miliar won atau lebih, atau perusahaan dengan rata-rata 1 juta pengguna harian (berdasarkan 3 bulan sebelum akhir tahun sebelumnya). Di bawah hukum saat ini, lembaga publik, perusahaan keuangan, operator keuangan elektronik, dan usaha kecil tidak termasuk dalam cakupan wajib.
Namun, seiring dengan revisi Peraturan Presiden tentang Undang-Undang Promosi Industri Perlindungan Informasi (UU Industri Perlindungan Informasi) oleh Kementerian Sains dan ICT, perusahaan keuangan akan memiliki kewajiban untuk mengungkapkan status perlindungan informasi mulai tahun 2027. Hal ini dikarenakan pasal yang mengecualikan lembaga publik, perusahaan keuangan, operator keuangan elektronik, dan usaha kecil dari draf revisi tersebut akan dihapus. Seorang pejabat kementerian menyatakan, "Kami sedang menjalankan prosedur internal untuk finalisasi sebelum pengumuman undang-undang agar revisi dapat diberlakukan mulai Januari 2027."
Selain itu, persyaratan penunjukan dan pelaporan Chief Information Security Officer (CISO) yang sebelumnya diterapkan pada korporasi publik serta ambang batas pendapatan 300 miliar won akan dihapus, sehingga kewajiban diperluas ke seluruh korporasi publik. Standar perhitungan jumlah pengguna diubah dari rata-rata 3 bulan sebelum akhir tahun sebelumnya menjadi rata-rata keseluruhan tahun sebelumnya, dan perusahaan yang wajib memiliki sertifikasi Information Security Management System (ISMS) juga dimasukkan ke dalam subjek wajib. Namun, untuk usaha kecil, mengingat kesulitan dalam penyediaan infrastruktur, aturan ini baru akan diterapkan mulai tahun 2029.
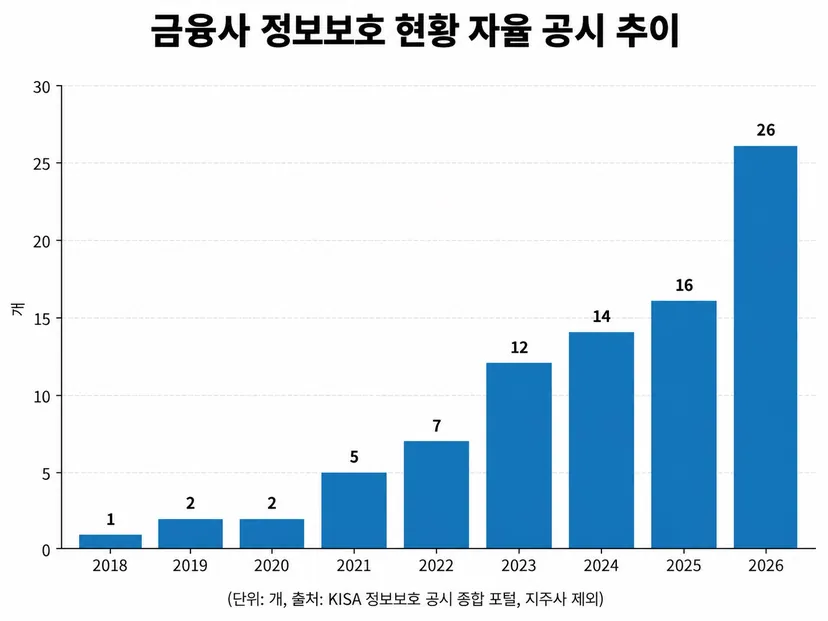
Meskipun jumlah perusahaan keuangan yang melakukan pengungkapan sukarela meningkat menjelang kewajiban tahun 2027, jumlahnya masih tergolong minim jika dilihat dari keseluruhan industri. Menurut portal pengungkapan perlindungan informasi KISA, di antara perusahaan keuangan (tidak termasuk perusahaan induk), Viva Republica (Toss) adalah yang pertama mengungkapkan status perlindungan informasi pada tahun 2018. Sejak 2019, jumlahnya terus bertambah: 2 perusahaan pada 2019, 2 pada 2020, 5 pada 2021, 7 pada 2022, 12 pada 2023, 14 pada 2024, dan 16 pada 2025. Tahun ini, jumlah perusahaan keuangan yang melakukan pengungkapan sukarela melonjak menjadi 26.
Di antara bank komersial, Hana Bank, IBK Industrial Bank of Korea, dan KakaoBank mengungkapkan status perlindungan informasi mereka untuk pertama kalinya tahun ini. NH NongHyup Bank, KDB (Korea Development Bank), K Bank, iM Bank, Jeonbuk Bank, Kwangju Bank, Kyongnam Bank, dan bank asing belum pernah melakukan pengungkapan. Di antara bank regional, Jeju Bank telah melakukan pengungkapan sejak 2023, dan Busan Bank pernah berpartisipasi satu kali pada 2019.
Di sektor asuransi, tidak ada satu pun perusahaan yang melakukan pengungkapan sukarela status perlindungan informasi. Di antara perusahaan kartu kredit, hanya Lotte Card yang melakukan pengungkapan tahun ini, dan dari perusahaan modal (capital), hanya Lotte Capital yang berpartisipasi sejak 2023. Di industri bank tabungan (savings bank), hanya Welcome Savings Bank yang mengungkapkan sejak 2024, namun tahun ini Shinhan Savings Bank juga turut bergabung.
Di sektor sekuritas, jumlah perusahaan yang mengungkapkan status perlindungan informasi juga meningkat. Pada 2025 hanya ada 6 perusahaan (NH, SK, Daishin, Shinhan, Toss, dan Korea Investment & Securities), namun tahun ini meningkat menjadi 10 dengan partisipasi KB, Yuanta, Hana, dan Hyundai Motor Securities. Namun, mengingat jumlah total perusahaan sekuritas mencapai lebih dari 60, angka ini masih jauh dari cukup.
Dalam kasus bursa aset kripto, mereka diklasifikasikan sebagai industri informasi dan komunikasi, bukan industri keuangan. Dari 5 bursa won domestik (Upbit, Bithumb, Digital Asset, Coinone, Gopax), yang menonjol adalah Streami, operator Gopax, yang terus mengungkapkan status perlindungan informasi sejak 2018 meskipun tidak diwajibkan. Dari 5 bursa tersebut, yang memiliki kewajiban pengungkapan adalah Dunamu (Upbit) dan Bithumb, sedangkan Coinone dan Digital Asset (sebelumnya Korbit) belum pernah melakukan pengungkapan perlindungan informasi sama sekali.
Meskipun jumlah perusahaan yang wajib melakukan pengungkapan perlindungan informasi akan meningkat drastis mulai tahun depan, efektivitas sistem ini masih dipertanyakan. Revisi Peraturan Presiden UU Industri Perlindungan Informasi ini merupakan salah satu langkah dari 'Langkah Komprehensif Perlindungan Informasi Lintas Kementerian' yang diumumkan pemerintah pada Oktober 2025. Rencana ini diluncurkan untuk memperkuat kemampuan keamanan sektor swasta setelah terjadinya insiden besar seperti peretasan USIM SKT dan kebocoran informasi Lotte Card tahun lalu.
Namun, para ahli menunjukkan bahwa diperlukan sistem yang lebih efektif seiring dengan semakin canggihnya metode peretasan yang memanfaatkan kecerdasan buatan (AI). Dalam kasus Shinhan Bank, di mana informasi sekitar 25.000 pelanggan bocor baru-baru ini, mereka gagal membendung serangan peretasan yang menargetkan sistem pencarian agen pinjaman. Pelaku eksternal diketahui mencuri data pribadi dengan cara melewati prosedur verifikasi identitas dan berulang kali memasukkan nilai yang diperlukan untuk pencarian informasi.
Shinhan Bank memiliki rekam jejak sebagai peraih penghargaan Menteri Sains dan ICT setelah terpilih sebagai perusahaan dengan pengungkapan perlindungan informasi yang unggul pada tahun 2025. Penghargaan ini diberikan setiap tahun kepada perusahaan dengan tingkat perlindungan informasi yang tinggi atau yang melaksanakan pengungkapan dengan jujur. Shinhan Bank juga telah menerima peringkat tertinggi selama 6 tahun berturut-turut dalam penilaian pemanfaatan dan manajemen data pribadi oleh Komisi Jasa Keuangan, serta peringkat tertinggi dalam penilaian komprehensif fasilitas informasi dan komunikasi utama, namun tetap tidak mampu mencegah insiden ini.
Sulit untuk menilai tingkat keamanan hanya dari skala investasi perlindungan informasi. Dari 4 bank komersial besar yang mengungkapkan status perlindungan informasi tahun 2026 (KB Kookmin, Shinhan, Hana, Woori), perusahaan dengan investasi perlindungan informasi terbesar pada akhir 2025 adalah Kookmin Bank dengan 43,3 miliar won, diikuti Hana Bank 37,2 miliar won, Shinhan Bank 36,9 miliar won, dan Woori Bank 36,4 miliar won. Namun, di antara mereka, hanya Woori Bank yang tidak terdeteksi mengalami kebocoran data akibat serangan peretasan berantai baru-baru ini.
Welcome Savings Bank mencatatkan investasi perlindungan informasi sebesar 3,7 miliar won pada akhir 2025. Meskipun jumlahnya lebih kecil dibandingkan bank komersial, porsi investasi perlindungan informasi terhadap total investasi teknologi informasi mencapai 15,8%. Angka ini tergolong tinggi mengingat 4 bank besar tadi semuanya berada di bawah 10% (Kookmin 8,2%, Shinhan 7,5%, Hana 9,0%, Woori 9,1%). Namun, Welcome Savings Bank tetap tidak mampu mendeteksi serangan siber pada 27 September, dan baru menyadari serangan tersebut melalui pemeriksaan mandiri pada 2 Oktober. Insiden ini menyebabkan kebocoran 2.299 data pelanggan korporat, termasuk nilai duplikat.
Oleh karena itu, muncul pendapat bahwa pengungkapan yang berpusat pada angka harus dievaluasi berdasarkan tingkat operasional aktual dan rekam jejak pemeriksaan rutin. Pendapat serupa juga muncul dalam dengar pendapat umum mengenai revisi UU Industri Perlindungan Informasi yang diselenggarakan oleh Kementerian Sains dan ICT serta KISA pada Februari lalu. Seorang pejabat industri fintech mengatakan, "Serangan peretasan di sektor keuangan terjadi setiap hari. Karena teknik serangan terus berkembang dan kita hanya bertahan, penting untuk memeriksa kesinambungan aktivitas keamanan."