[비즈한국] Serangan peretasan siber kini telah meluas dari bank komersial utama hingga ke bank tabungan dan perusahaan modal, memicu status siaga di seluruh sektor keuangan. Insiden kebocoran data pribadi terjadi secara beruntun di KB Kookmin, Shinhan, Hana Bank, serta Yegaram Savings Bank dan Hyundai Capital. Diketahui pula bahwa beberapa lembaga keuangan menjadi target serangan yang menggunakan agen kecerdasan buatan (AI). Menyusul rangkaian serangan yang terjadi dalam waktu singkat ini, otoritas keuangan mengadakan pertemuan darurat dengan seluruh sektor industri keuangan untuk memulai langkah respons darurat.
Shinhan Bank adalah lembaga pertama yang melaporkan insiden kebocoran data pribadi. Akibat peretasan yang terjadi pada 29-30 September, data pribadi sekitar 25.000 nasabah Shinhan Bank bocor. Target serangan adalah layanan pencarian khusus untuk agen pinjaman bank tersebut. Data yang bocor meliputi informasi kredit terkait pengajuan pinjaman, seperti nama, nomor telepon, pendapatan tahunan, dan batas pinjaman, termasuk informasi sensitif seperti nomor registrasi penduduk (66 kasus) dan informasi terkait (CI, 97 kasus).
Setelah melaporkan insiden tersebut, Shinhan Bank membuka menu pengecekan kebocoran data dan memuat surat permintaan maaf kepada nasabah di situs web bank serta aplikasi mandiri 'Super SOL' pada tanggal 1. Segera setelah insiden, bank membentuk satuan tugas darurat dan mengambil langkah pencegahan kerusakan lebih lanjut, seperti memblokir IP eksternal, menghentikan layanan terkait, dan menerapkan kebijakan keamanan baru. Bank juga tengah melakukan perbaikan proses kerja dan kebijakan keamanan, serta memperkuat pelatihan karyawan. Shinhan Bank menyatakan akan memberikan kompensasi penuh jika terjadi kerugian finansial akibat insiden kebocoran data ini.
Di KB Kookmin Bank, informasi kredit pribadi milik 119 nasabah bocor akibat serangan eksternal yang terjadi pada malam hari tanggal 30 September. Target peretasan adalah sistem pendukung pekerjaan seluler untuk karyawan, dan data yang bocor mencakup nama nasabah, nomor telepon, alamat, serta nomor registrasi penduduk yang terenkripsi.
KB Kookmin Bank juga berkomitmen untuk memberikan kompensasi penuh jika terjadi kerugian akibat kebocoran data tersebut. Mereka menjelaskan bahwa nasabah yang datanya bocor telah diinformasikan secara pribadi mengenai insiden tersebut serta cara mencegah kerusakan sekunder. KB Kookmin Bank menyatakan, "Kami telah memblokir server yang terdampak dan jalur aksesnya untuk mencegah kerusakan lanjutan," dan menambahkan bahwa "sistem respons darurat perusahaan telah diaktifkan untuk mencegah kerusakan lebih lanjut dan mencegah terulangnya insiden."
Insiden kebocoran data akibat peretasan juga terjadi di Hana Bank. Penyerang eksternal menyusup ke Sistem Dukungan Penjualan (ODS) bank, menyebabkan kebocoran data pribadi 89 nasabah berupa nama, nomor registrasi penduduk, alamat, nama tempat kerja, surel, dan nomor telepon. Pada tanggal 2, Hana Bank memberikan pemberitahuan individu kepada nasabah yang terdampak dan menyatakan akan memberikan kompensasi penuh jika terjadi kerugian lebih lanjut.
Di antara bank daerah, BNK Busan Bank juga mengalami insiden peretasan. Busan Bank melaporkan adanya upaya serangan server web eksternal menggunakan agen AI pada tanggal 1 sekitar pukul 21.00. Meskipun serangan utama berhasil diblokir, pemeriksaan lanjutan menemukan bahwa data pribadi 11 karyawan pengembang pihak ketiga bocor melalui beberapa halaman web. Informasi yang diretas meliputi nama, nomor telepon, tanggal lahir, dan surel; informasi nasabah bank tidak termasuk di dalamnya.
Busan Bank menjelaskan bahwa mereka telah memblokir halaman web yang menampilkan informasi tersebut untuk membatasi akses eksternal dan memperkuat pemantauan terhadap serangan berbasis AI guna mencegah kasus serupa. Selain itu, mereka akan melakukan pemeriksaan tambahan pada halaman web yang dapat diakses publik dengan menggunakan manajemen permukaan serangan (ASM, metode untuk menemukan dan menganalisis kerentanan dari sudut pandang peretas).
Woori Bank dan NH Nonghyup Bank juga dilaporkan sempat mengalami upaya peretasan, namun sistem keamanan internal berhasil memblokirnya sehingga tidak ada kebocoran data yang terdeteksi.
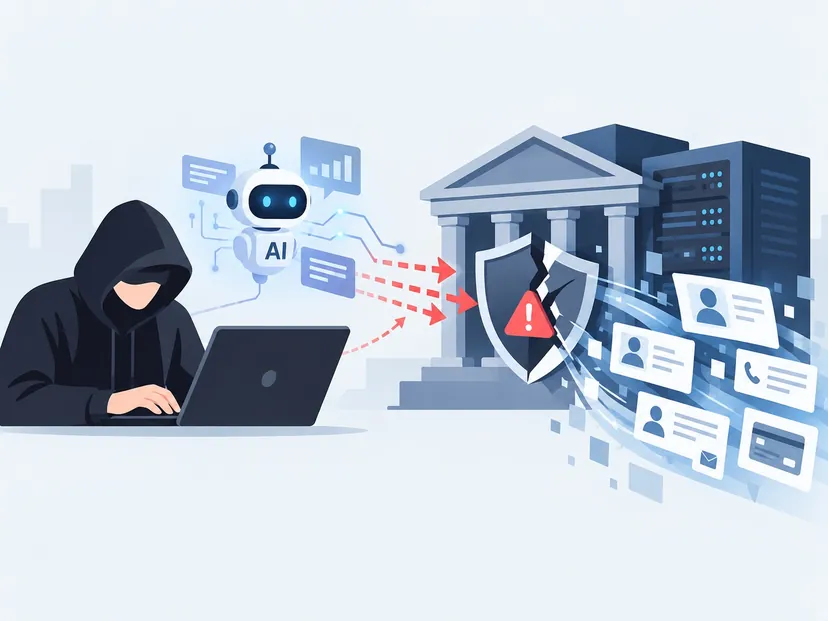
Mengingat bank-bank besar diserang peretasan dalam waktu yang berdekatan hingga menyebabkan kebocoran data pribadi, kekhawatiran terhadap keamanan sektor keuangan semakin meningkat. Dalam beberapa kasus, peretasan diduga menggunakan agen AI untuk mencari kerentanan keamanan, sehingga pentingnya memperkuat keamanan siber yang terkait dengan AI juga mendapat sorotan.
Sektor keuangan non-bank juga menjadi sasaran serangan. Di Yegaram Savings Bank, informasi sekitar 40.000 orang bocor dalam jumlah besar. Pada tanggal 2, melalui 'Pemberitahuan Fakta Kebocoran Data Pribadi dan Surat Permintaan Maaf' atas nama CEO Moon Yoon-seok, Yegaram Savings Bank menyatakan bahwa peretas mengakses server yang berisi data pribadi nasabah pada 30 September, yang mengakibatkan kebocoran sebagian informasi. Data yang diretas meliputi nama nasabah, tanggal lahir, dan nomor kontak.
Yegaram Savings Bank telah mengambil tindakan darurat seperti menghentikan layanan terkait dan memblokir IP eksternal, serta mengoperasikan pusat layanan nasabah untuk bantuan pemulihan. Pihak bank mengarahkan nasabah yang mengalami kerugian akibat kebocoran data untuk mengajukan klaim ganti rugi sesuai dengan Undang-Undang Perlindungan Data Pribadi atau mengajukan permohonan mediasi melalui Komite Mediasi Sengketa Data Pribadi. Yegaram Savings Bank diketahui menjadi target serangan melalui kerentanan pada program solusi pihak ketiga.
Di Hyundai Capital, halaman pencarian agen pinjaman perumahan diserang melalui IP luar negeri pada tanggal 2. Akibatnya, data pribadi 146 agen (nama, nomor telepon, surel, nomor registrasi penduduk, dan nomor agen) bocor. Hyundai Capital melaporkan insiden tersebut kepada otoritas keuangan dan Korea Internet & Security Agency (KISA), serta membentuk tim khusus untuk menanganinya.
Seiring dengan berlanjutnya serangan peretasan dan insiden kebocoran data yang menargetkan perusahaan keuangan, otoritas keuangan juga tengah melakukan pemeriksaan darurat. Pada tanggal 2, Komisi Jasa Keuangan (FSC) mengadakan pertemuan tanggap darurat dengan Layanan Pengawas Keuangan (FSS), Institut Keamanan Keuangan (FSI), bank komersial utama, perusahaan kartu kredit, Federasi Bank, dan Asosiasi Keuangan Kredit. Hal ini dilakukan untuk berbagi informasi mengenai insiden kebocoran data, jenis serangan, metode peretas, serta mendiskusikan arah respons.
Pada tanggal 4 sore, sebuah pertemuan akan diadakan dengan mengumpulkan perwakilan dari seluruh asosiasi industri keuangan—termasuk perbankan, investasi keuangan, asuransi, kredit, bank tabungan, keuangan kooperatif, fintech, dan aset virtual—serta pimpinan lembaga keuangan yang terdampak. Ketua Komisi Jasa Keuangan, Lee Bok-hyun, dijadwalkan hadir untuk menerima laporan status insiden dan membahas langkah-langkah tambahan.